
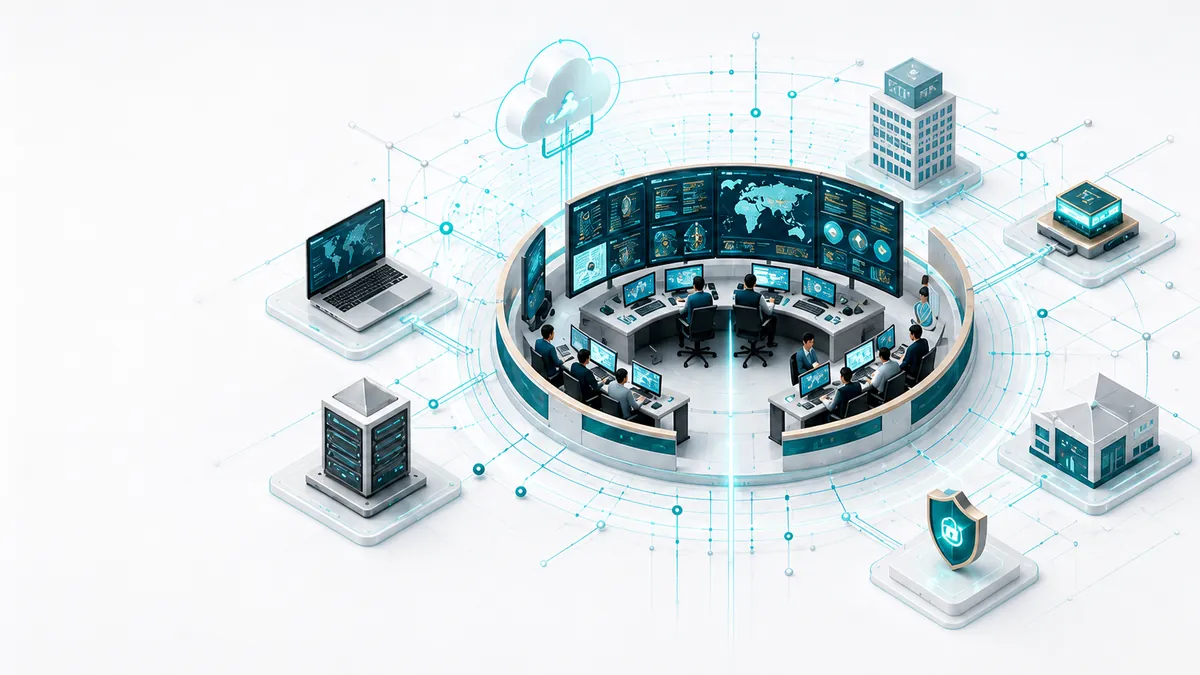
ЦОК/ОЦИБ/SOC 24/7
Круглосуточно собираем события, проверяем их силами аналитиков и уведомляем только о подтверждённых угрозах.
Namys Technology Company подключает организации Республики Казахстан (РК) к оперативному центру информационной безопасности (ЦОК/ОЦИБ/SOC): круглосуточный мониторинг событий, проверенные инциденты вместо потока оповещений и поддержка при реагировании.
Объединяем мониторинг, реагирование и оценку защищённости в одной ответственной команде.
Круглосуточно собираем события, проверяем их силами аналитиков и уведомляем только о подтверждённых угрозах.
Помогаем определить масштаб атаки, локализовать её и безопасно восстановить работу инфраструктуры.
Проверяем инфраструктуру, приложения и процессы, затем даём понятный план устранения рисков по приоритетам.
Круглосуточный мониторинг событий, корреляция и выявление угроз в реальном времени.
Работаем по международным стандартам и лучшим практикам кибербезопасности.
Подробнее о доверии
Требования законодательства РК, подключение к ЦОК/ОЦИБ/SOC и защита государственных данных
Нацкомпании и холдинги: регулярный контроль и понятная отчётность для проверок
Защита данных, сервисов и непрерывности работы без избыточных требований
Энергетика, транспорт и связь: непрерывность и контроль технологических сетей
Банки, страховые и микрофинансовые организации: требования регулятора и PCI DSS
 KasperskyNamys Technology Company является авторизованным партнёром Kaspersky в Казахстане со статусом Registered B2B Partner.
 Check PointNamys Technology Company является официальным Advanced-партнёром Check Point. Статус Advanced Partner 2026 подтверждает экспертизу нашей команды в области решений информационной безопасности Check Point.
 Qaz Data SystemsКазахстанский производитель модульных центров обработки данных и готовой серверной инфраструктуры.HPEHewlett Packard EnterpriseNamys Technology Company является бизнес-партнёром HPE по направлениям вычислительной инфраструктуры, гибридного облака и сетевых решений.
Уточняем инфраструктуру, ограничения на данные и ожидаемый результат. На этом этапе не нужны ни договор, ни оплата.
Согласуем критичные системы, источники событий, порядок уведомления и границы ответственности сторон.
Настраиваем защищённую передачу событий, адаптируем правила обнаружения под вашу инфраструктуру и проходим период стабилизации.
ЦОК/ОЦИБ/SOC - названия одного центра: центр обеспечения кибербезопасности, оперативный центр информационной безопасности и Security Operations Center. Такой центр объединяет команду аналитиков, регламенты, сценарии обнаружения и порядок работы с инцидентами. SIEM представляет собой платформу для сбора и корреляции событий, на которой может работать центр. Платформа без команды и процессов накапливает срабатывания, но не превращает их в действия.
Чаще всего вопрос возникает у государственных органов, организаций квазигосударственного сектора и владельцев критически важных объектов информационно-коммуникационной инфраструктуры. Конкретные обязанности зависят от статуса организации и категории объектов информатизации, поэтому объём мониторинга определяется до подключения. Частный бизнес подключается добровольно - обычно ради непрерывности сервисов и защиты клиентских данных.
Сбор и нормализация событий с согласованных источников, выявление подозрительных последовательностей, разбор срабатываний аналитиками, уведомление ответственных сотрудников с оценкой критичности и рекомендациями, а также регулярная отчётность о выявленных событиях и качестве подключённых источников.
Да. Если события безопасности нельзя выводить из вашего контура, мы разворачиваем локальный ЦОК/ОЦИБ/SOC на мощностях заказчика: сбор, хранение и обработка остаются внутри инфраструктуры, а мы проектируем контур, пишем регламенты и обучаем дежурную смену.
Сроки зависят от числа и готовности источников событий. Работа начинается с инвентаризации и согласования приоритетов, затем настраивается защищённая передача событий и правила обнаружения под конкретную инфраструктуру. После запуска идёт период стабилизации: устраняются разрывы в телеметрии и уточняются каналы уведомления.
Свяжитесь с нами по телефону или в WhatsApp - помощь при инцидентах доступна круглосуточно. Мы помогаем оценить масштаб, найти точку входа, локализовать проблему и даём рекомендации по восстановлению. Если нужно официальное расследование, подключаем компьютерную криминалистику с фиксацией доказательств.
Оставьте заявку - мы свяжемся с вами и предложим оптимальное решение под ваши задачи.
Namys Technology Company+7 707 443 2253info@ntcsoc.kz