
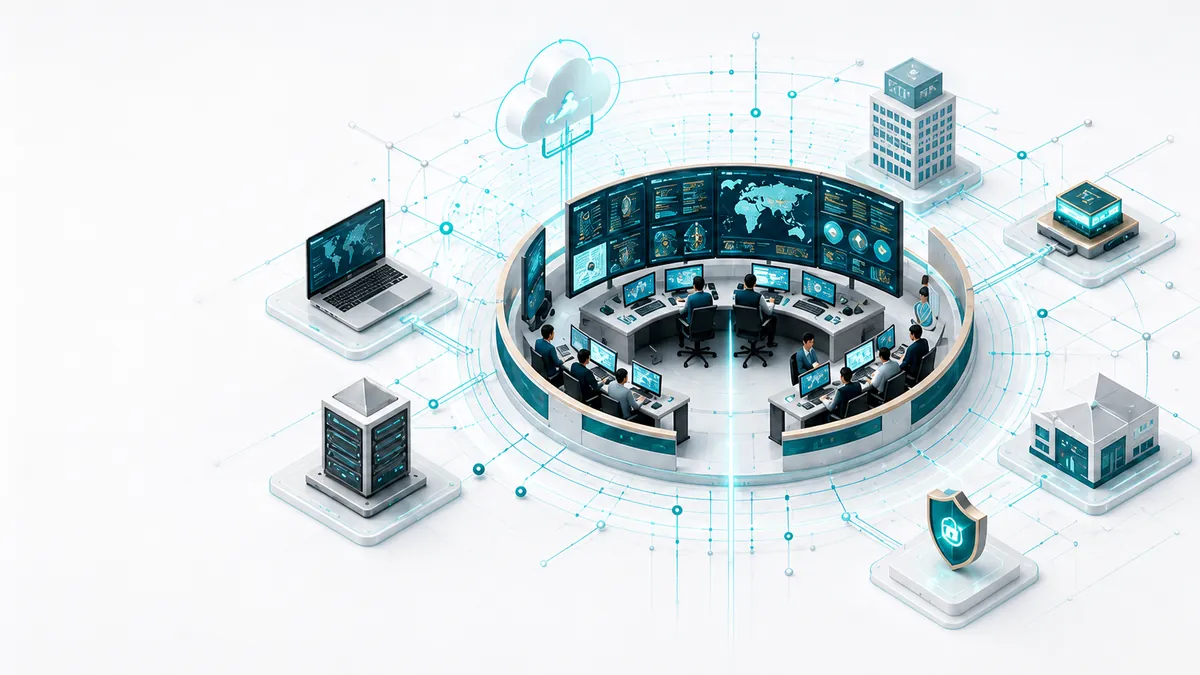
ЦОК/ОЦИБ/SOC 24/7
Оқиғаларды тәулік бойы жинаймыз, сарапшылармен тексереміз және нақты қауіптер туралы хабарлаймыз.
Namys Technology Company ҚР ұйымдарын оперативті ақпараттық қауіпсіздік орталығына қосады: оқиғаларды тәулік бойы мониторингтеу, ескертулер ағынының орнына тексерілген инциденттер және ден қою кезіндегі қолдау.
Мониторингті, ден қоюды және қорғалу деңгейін бағалауды бір жауапты командаға біріктіреміз.
Оқиғаларды тәулік бойы жинаймыз, сарапшылармен тексереміз және нақты қауіптер туралы хабарлаймыз.
Шабуылдың ауқымын анықтауға, оқшаулауға және инфрақұрылымды қауіпсіз қалпына келтіруге көмектесеміз.
Инфрақұрылымдағы, қосымшалардағы және процестердегі осал жерлерді тексеріп, басымдықтары бар жоспар береміз.
Киберқауіптерді тәулік бойы бақылау, анықтау және нақты уақытта ден қою.
Халықаралық стандарттар мен үздік тәжірибелерді қолданамыз.
Сенім туралы толығырақ
ҚР заңнамасының талаптары, ЦОК/ОЦИБ/SOC-ға қосылу және мемлекеттік деректерді қорғау
Ұлттық компаниялар мен холдингтер: тұрақты бақылау және тексерулерге арналған есептілік
Деректерді, сервистерді және бизнестің үздіксіздігін артық талаптарсыз қорғау
Энергетика, көлік және байланыс: үздіксіздік пен технологиялық желілерді бақылау
Банктер, сақтандыру және микроқаржы: реттеуші талаптары мен PCI DSS
 KasperskyNamys Technology Company - Қазақстандағы Kaspersky компаниясының Registered B2B Partner мәртебесі бар уәкілетті серіктесі.
 Check PointNamys Technology Company - Check Point компаниясының ресми Advanced серіктесі. Advanced Partner 2026 мәртебесі командамыздың Check Point ақпараттық қауіпсіздік шешімдері саласындағы сараптамасын растайды.
 Qaz Data SystemsМодульдік деректерді өңдеу орталықтары мен дайын серверлік инфрақұрылымның қазақстандық өндірушісі.HPEHewlett Packard EnterpriseNamys Technology Company есептеу инфрақұрылымы, гибридті бұлт және желілік шешімдер бағыттары бойынша HPE бизнес-серіктесі.
Инфрақұрылымды, деректерге қойылған шектеулерді және күтілетін нәтижені нақтылаймыз. Бұл кезеңде шарт та, төлем де қажет емес.
Сыни жүйелерді, оқиға көздерін, хабарлау тәртібін және тараптардың жауапкершілік шекарасын келісеміз.
Оқиғаларды қауіпсіз беруді баптаймыз, анықтау ережелерін инфрақұрылымға бейімдейміз және тұрақтандыру кезеңінен өтеміз.
ЦОК/ОЦИБ/SOC атаулары бір киберқауіпсіздік орталығын білдіреді: киберқауіпсіздікті қамтамасыз ету орталығы, ақпараттық қауіпсіздіктің жедел орталығы және Security Operations Center. Орталық талдаушылар командасын, регламенттерді, анықтау сценарийлерін және инцидентпен жұмыс тәртібін біріктіреді. SIEM платформасы оқиғаларды жинау мен корреляциялау үшін қолданылады; орталық соның негізінде жұмыс істей алады. Команда мен процестерсіз платформа ескертулерді жинайды, бірақ оларды әрекетке айналдырмайды.
Бұл сұрақ көбіне мемлекеттік органдарда, квазимемлекеттік сектор ұйымдарында және ақпараттық-коммуникациялық инфрақұрылымның аса маңызды объектілерінің иелерінде туындайды. Нақты міндеттер ұйымның мәртебесіне және ақпараттандыру объектілерінің санатына байланысты, сондықтан мониторинг көлемі қосылуға дейін анықталады. Жеке бизнес ерікті түрде қосылады - әдетте сервистердің үздіксіздігі мен клиент деректерін қорғау үшін.
Келісілген көздерден оқиғаларды жинау және қалыпқа келтіру, күдікті тізбектерді анықтау, ескертулерді талдаушылардың тексеруі, жауапты қызметкерлерді маңыздылық бағасымен және ұсынымдармен хабардар ету, сондай-ақ анықталған оқиғалар мен қосылған көздер сапасы туралы тұрақты есептілік.
Иә. Қауіпсіздік оқиғаларын контурдан шығаруға болмаса, жергілікті ЦОК/ОЦИБ/SOC-ны тапсырыс беруші қуаттарында орналастырамыз: жинау, сақтау және өңдеу инфрақұрылым ішінде қалады, ал біз контурды жобалап, регламенттерді дайындап, кезекші ауысымды оқытамыз.
Мерзім оқиға көздерінің саны мен дайындығына байланысты. Жұмыс түгендеуден және басымдықтарды келісуден басталады, содан кейін оқиғаларды қауіпсіз беру және нақты инфрақұрылымға бейімделген анықтау ережелері бапталады. Іске қосылғаннан кейін тұрақтандыру кезеңі жүреді: телеметриядағы үзілістер жойылып, хабарлау арналары нақтыланады.
Бізге телефон немесе WhatsApp арқылы хабарласыңыз - инцидент кезіндегі көмек тәулік бойы қолжетімді. Ауқымын бағалауға, кіру нүктесін табуға, мәселені оқшаулауға көмектесеміз және қалпына келтіру бойынша ұсыныс береміз. Ресми тергеу қажет болса, дәлелдерді тіркей отырып компьютерлік криминалистиканы қосамыз.
Өтінім қалдырыңыз - сізге хабарласып, міндеттеріңізге оңтайлы шешім ұсынамыз.
Namys Technology Company+7 707 443 2253info@ntcsoc.kz